検索結果 4」にセキュリティエンジニアの齋藤(
4」にセキュリティエンジニアの齋藤( コミュニティ
1つのキーワードが1つのコミュニティです。
アカウント
見つかりません
4」にセキュリティエンジニアの齋藤( を含む検索結果

ザッカーバーグの強権モードが発動中とはいえ、記事に該当しているエンジニアはキャリアを相当考えるだろうなぁ。
・ザッカーバーグはモバイルOSの波に乗り遅れた過去があ李、AIという巨大なトレンドを絶対に逃さないという強い決意を持っている
・metaは過去にメタバースへ巨額の投資を行ったものの、パンデミック後に人々の関心が薄れ、その投資は十分な成果を上げなかった
・自社開発のAIであるLlamaモデルを進める中で2025年発表のLlama 4が不調に終わった
・そのため、AI戦略の立て直しを迫られた
・で、Scale AI社の株式を巨額で取得した。同社CEOのAlexandr Wang をAI戦略のトップとして迎え入れた
・Wangが得意とするのはAIの学習に必要なデータラベリングや、人間によるフィードバックを用いたモデルのファインチューニング
・彼の主導により、metaのエンジニアのタイピングやマウスクリックを強制的に監視してAIの学習データにするシステムが導入された
・この監視システムは事前の相談や拒否権なしにトップダウンで決定され、従業員のプライバシーに対する大きな懸念を引き起こした
・多くの反発を受けた会社側は、監視を一時停止する機能を追加するなどの妥協案を後日提示することになった
・同時期にプロダクト開発の中核を担うチームから30パーセントから50パーセントものエンジニアが、AIデータラベリング部門へ強制的に異動させられた
・meta社では従来、入社後に研修を経て自身の所属チームを自由に選べる文化があったため、この一方的な異動は大きな波紋を呼んだ
・異動先でのデータラベリング業務はAIが生成したコードをテストしてフィードバックを与える単調な作業
・多くのエンジニアのやる気を削いでいる
・特にインフラストラクチャやセキュリティを担当するチームへの影響は深刻であり、優秀な人材が次々と本来の業務から引き剥がされた
・会社全体で10パーセントのレイオフが予告されたことで、一ヶ月にわたり従業員は自分が解雇されるかもしれないという強い不安にも苛まれていた
・metaの人事制度にて、自身の評価を相対的に高めるためにあらゆる指標を最大化しようとする政治的な動きが横行している
・新たな評価指標としてAIトークンの使用量が導入された
・なので、エンジニアたちは評価を上げるためだけに無意味にAIツールを多用し始めた
・人間による入念なコードレビューよりも、AIを使って表面的な生産性を高く見せかけることが自己保身の有効な手段となっている
・本質的なプロダクト開発がないがしろにされた結果、エンジニアたちは会社に嫌気がさし、外部の面接対策サービスの利用登録者が急増している
・不満を抱える中核メンバーを引き留めるために会社は特別ボーナスを支給した
・だが、それでも彼らの離職意欲を根本から削ぐには至っていない
・5月末には、オバマ元大統領などの著名人のInstagramアカウントが次々と乗っ取られるという、同社史上最も恥ずべき大規模な障害が発生
・この障害はパスワードリセット時の本人認証プロセスが根本的に欠如しているという、非常に初歩的な脆弱性を突かれたものであった
・セキュリティチームの人員が半減させられていたことと、AIが生成したコードをAIがレビューするというずさんな開発体制が障害の最大の原因だろう
・障害発生の翌日には会社のCISOが辞任を表明
・経営陣と現場との間に深刻な亀裂が生じていることがうかがえる
・社内の全体会議では、現状を強制収容所に例えて不満を爆発させる従業員が現れるなど、組織内の混乱はもはや隠しきれない状態になっている
・CPOでさえも現在のメタ社の状況を狂気(insanity of this company)と表現しており、経営トップが引き起こした社内環境の劣悪さを公式に認めている
・この一連の混乱の元凶は、既存の主力事業やエンジニアの尊厳よりも新しいAIモデルの開発を何よりも最優先とみなしたザッカーバーグの独断にある
・IT業界全体でも、AIの能力を過信してシステムの安全性を軽視する傾向が見られる
・これをAI psychosisと呼んで危惧する専門家の声が上がっている
・metaの広告ビジネス自体はAIの恩恵を受けて過去最高の収益を上げている
・だが、その基盤を支える組織を自ら破壊しているのは皮肉
・エンジニアを単なるコストとみなす現在の経営体制が続く限り、優秀な人材の流出は避けられない
・他のテクノロジー企業にとっては絶好の狩場となっている
もっと見る


\ 🤖AI×Security Conference 2026 イベント紹介🚩 /
💬 エンジニアのしゃべり場 🗣️
【AI時代のセキュリティのリアルを語り合おう!✨】
エンジニア同士で関心事やお悩みを気軽に話せる企画を実施!
お昼の回で大好評だったミニセッションを14時10分からも開催します🙌
✅ 参加予約不要!
✅ 聞くだけのご参加も大歓迎💡
ぜひふらっとお立ち寄りください🏃💨
#aisecurity_findy#
もっと見る


🔄Loop Engineeringとはなにか?
もう「AIにプロンプトを打つ」作業は終わりにしませんか?これからは、エージェントを自律的に回す仕組みそのものを設計する時代です。AIコーディングのパラダイムシフトの正体に迫ります。
💡 1. プロンプトからシステム設計への転換
従来のAIコーディング(AI-assisted Coding)は、人間がループの「中心」にいました。
👨💻 これまでのアプローチ: 人間がコンテキストを考え、プロンプトを打ち、AIの出力を読み、手元でテストを実行し、エラーが出たら再度プロンプトを打つ。AIは「高機能な関数」や「道具」であり、制御の主体は常に人間です。
🔄 ループエンジニアリング: 人間はループの「外側」に出て、システム全体のデザイナー(作者)になります。仕事の検知、AIへのコンテキスト注入、出力の自動テスト、進捗の記録、次のステップの判断という一連のライフサイクルを小さなプログラムに実行させます。
ここで重要なのは、AIモデルがシステムにおける「サブルーチン(部品)」へと降格し、代わりに環境(テストスイートやリポジトリの状態)からのフィードバックをループ処理する構造へ進化したという点です。
⚙️ 2. ループを駆動する5つのコアコンポーネント+1つの記憶
抽象的な概念を動くシステムに落とし込むため、ループは以下のコンポーネントに分解されて設計されます。
① ⚡ 自動化(Automations)
ループの心臓部であり、発火トリガーと停止条件を定義します。
ツール(Claude CodeやCodexなど)では、単に定期実行する /loop だけでなく、明確な終了条件(例:「すべてのテストがパスするまで」)を満たすまでAIを回し続ける /goal コマンドなどがこれに該当します。条件が達成されるか、ハードストップ(予算や上限回数)に達するまで回り続けます。
② 🌳 ワークツリー(Worktrees)
複数のAIエージェントが並列で動く場合、同じディレクトリで作業するとファイルの衝突(コンフリクト)が発生します。これを防ぐため、Gitの worktree 機能を使い、エージェントごとに独立した作業ディレクトリとブランチを隔離して自動生成します。機械的な衝突を回避し、並列性を担保する基盤です。
③ 🧠 スキル(Skills)
リポジトリのルールやコンテキストをカプセル化したものです。
通常、AIは実行ごとに前回の文脈を忘れますが、SKILL.md のようなファイルに「このプロジェクトのビルド手順」「命名規則」「過去の障害から得た注意点」を明文化しておくことで、AIは毎実行時にそれを読み込み、プロジェクト固有のシニアエンジニアのような振る舞いを固定化できます。
④ 🔌 プラグイン/コネクタ(Connectors)
filesystem(ローカルファイル)しか見えないAIを、本物の開発環境につなぐ架け橋です。
Model Context Protocol(MCP)などをベースに、GitHub(PR作成やIssue取得)、Linear/Jira(チケット更新)、Slack(人間への通知)、Sentry(エラーログの取得)と接続します。これにより、AIが「修正案を出す」だけでなく「Issueを読んで、コードを直し、PRを送り、Slackに報告する」というエンドツーエンドの行動が可能になります。
⑤ 🤖 サブエージェント(Sub-agents)
役割を分担された独立したAIインスタンスです。「コードを書く役割(Maker)」と「コードを検証・レビューする役割(Checker)」を完全に分離します。
➕ 💾 記憶:状態ファイル(State File)
地味ですが、ループの成否を分ける最も重要な要素です。STATE.md やJSONファイル、あるいは外部のチケット管理システムに「現在どのブランチが進行中で、何が完了し、次に何をすべきか」を永続化します。「エージェントは忘れるが、リポジトリは忘れない」という原則に従い、昨日の続きを今日のループが再開できるようにします。
🕰️ 3. なぜ「ただのcron(定期実行)」ではないのか?
懐疑派から「1975年に発明されたcronジョブのリブランド(名前の付け替え)に過ぎないのではないか」という指摘があります。これは半分正解で、半分は間違いです。
スケジュールやトリガーのレイヤーは確かにcronそのものです。しかし、従来のcronは「固定されたスクリプトを機械的に実行するだけ」でした。
ループエンジニアリングが異なるのは、ループの真ん中に「状況を動的に判断する意思決定者(LLM)」がいる点です。
テストが落ちたとき、どのファイルをどう修正すべきか、コンテキストをどう組み立て直すかという分岐は、ハードコードされた if/else ではなく、AIの推論によって動的に決定されます。工学的な面白さは、この「崖から落ちるかもしれない不確実な意思決定者」の周りを、いかに硬牢な自動テストやガードレールで固めるかというシステムデザインにあります。
⚠️ 4. コストと運用リスクの現実
熱狂的な議論で無視されがちなのが、経済性とセキュリティの現実です。
💸 膨大なトークン消費(コスト)
コード生成自体は安価になりましたが、ループを回すと「コンテキストの再読み込み」「リトライの繰り返し」「探索パターンの実行」により、トークン消費量が爆発的に増加します。
実際に、米Uberではエンジニア1人あたり月1,500ドルの上限を設けたにもかかわらず、年間のAI予算をわずか4ヶ月で使い切った事例があります。「最大反復回数」「金額上限」「進捗ゼロ検知による強制終了」の3つのガードレール(ハードストップ)の設計が不可欠です。
🛡️ 攻撃面の拡大(セキュリティ)
無人で動くループは、無人で動く攻撃面(アタックサフェース)になります。AIコーディングツールに起因するCVE(脆弱性)が多数確認されており、コマンドインジェクションやSSRF、XSSのリスクがあります。また、外部から取り込んだ「スキル」の説明文がプロンプトインジェクションの経路になり、デバッグログ経由で認証情報(資格情報)が漏洩するケースも監査で報告されています。
🧩 理解の負債(Comprehension Debt)
AIが高速でコードを書き、テストが通ってマージされ続けると、リポジトリ内のコードベースと「人間の理解度」の距離がどんどん離れていきます。これを「理解の負債」と呼びます。最も高くつくのはトークンの請求書ではなく、「チームの誰も読んだことがなく、構造を理解していないシステム」をある日突然人間がデバッグしなければならなくなるコストです。
🛠️ 5. 実践:4条件テストと最小実用ループ(MVL)の構築
ループエンジニアリングを実務に導入する際は、厳格な仕分けとステップが必要です。
📋 導入のための4条件テスト
1. タスクが繰り返されるか?(週1回未満なら、手動プロンプトや使い捨てスクリプトの方が早い)
2. 検証が完全に自動化されているか?(テスト、型チェック、Linter、ビルドが悪い出力を100%機械的に弾けるか。これがないと人間がレビューの椅子に縛り付けられる)
3. トークン予算が無駄を吸収できるか?(従量課金で予算に余裕がない場合は無謀)
4. エージェントが環境を操作する道具を持っているか?(ログ確認や再現環境など)
🚀 最小実用ループ(MVL)から始める手順
最初から複雑なマルチエージェントを組むとシステムは確実に崩壊します。以下の順番でボトムアップに構築します。
1. 手動実行の確実化: 1回の手動プロンプトと環境操作で、タスクが完全に完了することを確認する。
2. スキルの文書化: その際のコンテキストや制約を SKILL.md にまとめる。
3. ループのラップとゲート配置: AIが書いたものを自動テスト(ゲート)にかけ、失敗したらAIに戻すという1サイクルを組む。
4. スケジューリング: 最後にそれをcronやイベントトリガーで自動化する。
🎯 レバレッジの支点は「コードを書くこと」から「コードを書く仕組みを定義し、検証すること」へ移動しました。人間は、AIが自分の宿題を甘く採点しないよう、冷徹な「検証ゲート」を設計するエンジニアであり続ける必要があります。
もっと見る
# AIエージェントをエンタープライズシステムに組み込む意思決定ポイント
# プロンプト変更の統制|Prompt Change Control
🎯 ポイント
プロンプトは「ちょっとした言い回しの変更」に見えて、実はシステムの振る舞いを根本から変える「設定変更」です。コードのデプロイにはCI/CDとレビューがあるのに、プロンプトの変更は誰がいつ何を変えたか追えない——そんな状態で本番運用していませんか?プロンプト変更の統制は、すべてを同じ厳格さで管理するのではなく、本番影響度に応じてレベルを分けるのが現実解です🔑
📋 概要
プロンプト変更の統制は、エージェントのシステムプロンプトやツール定義の変更に対して、どの程度の承認・テスト・バージョン管理を求めるかを制御するダイヤルです。厳格にすれば再現性と安全性が上がりますが、開発速度が落ちます。緩めれば迅速な改善・実験が可能ですが、意図しない変更が本番に入るリスクが上がります。このダイヤルの要点は、プロンプトの構成要素ごとにリスクが異なるため、統制レベルも分けるべきだということです。システムプロンプトのロール定義とFew-shot例示では、求められる統制が全く違います📋
🔍 意思決定のポイント
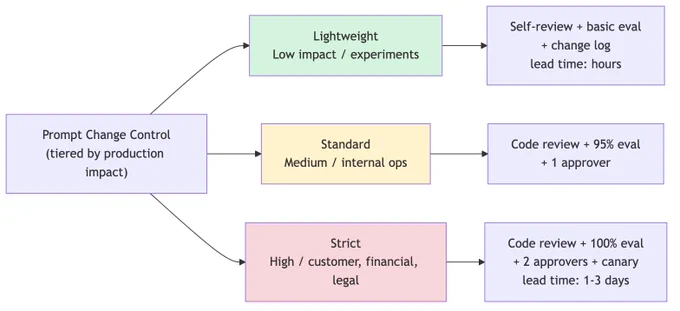
このダイヤルは「本番影響度」で3段階に分岐します。
高影響(顧客向け・金銭・法的)→ 厳格:コードレビュー+eval 100%通過+承認者2名+カナリアデプロイ
中影響(社内業務・広範囲)→ 標準:コードレビュー+eval 95%通過+承認者1名
低影響(内部実験・限定公開)→ 軽量:セルフレビュー+基本eval通過+変更ログ記録
さらにプロンプトの構成要素ごとに統制方針を分けます:
システムプロンプト(ロール・制約)→ 変更頻度は低いがリスクは高い。厳格に管理し設計判断として扱う
ツール定義(名前・説明・スキーマ)→ ツール選択精度に直結するため厳格に
Few-shot例示 → 中程度のリスク。evalで品質を確認する標準統制
コンテキスト注入テンプレート → 変更頻度が高くリスクは低〜中。軽量〜標準で対応
出力フォーマット指示 → リスクは低いが下流システムとの整合確認は必要⚡
💡 要点と詳細
統制の構成要素は5つです:
バージョン管理 — プロンプトをGitでコードと同様に管理します。差分の可視化と履歴の追跡が可能になります。「誰がいつ何を変えたか」が追跡できないと、将来の判断が困難になります。変更理由を必ず記録してください。
evalゲート — 変更後のプロンプトが既存のevalセットを通過することをデプロイの前提条件にします。evalの回帰検出率(プロンプト変更による品質低下を事前に検出できた割合)を計測し、検出できなかったケースはevalに追加して強化します。
承認プロセス — 影響度に応じた承認者のレビューです。厳格レベルでは同僚エンジニア+テックリードの2名。返金上限額など金銭に関わる記述変更は法務レビューも追加します。
カナリアデプロイ — 一部のトラフィック(目安10%)にのみ新プロンプトを適用し、24時間の品質指標を比較した上で全体展開します。A/Bテストの仕組みと共通化できます。
ロールバック手順 — 問題発生時に即座に前バージョンに戻せる仕組みです。Gitのリバートとデプロイパイプラインの連携が基本です🔬
計測すべき指標は5つ:プロンプト変更の頻度(環境ごと)、変更からデプロイまでのリードタイム(厳格レベルは1〜3営業日、軽量レベルは数時間以内が目標)、プロンプト変更起因の障害件数、evalの回帰検出率、ロールバック発生率です📈
⚖️ トレードオフ
開発速度優先(緩め)にすると、プロンプトの迅速な改善・実験が可能になりA/Bテストのサイクルが速まります。しかし「誰がいつ何を変えたか」が追跡できず、障害時に原因究明が困難になります。意図しない変更が本番に入り、品質低下やセキュリティ問題を引き起こすリスクがあります。特にシステムプロンプトのロール定義が知らないうちに変わっていた場合、影響範囲は全回答に及びます😰
再現性・安全優先(厳格)にすると、全変更が追跡可能で障害時の原因特定が容易になります。しかし変更の承認プロセスがボトルネックになり、改善のリードタイムが長くなります。小さな改善でも重い手続きが必要だとチームのモチベーションが下がり、「プロンプトを直したいけど面倒だからそのまま」という本末転倒な状態を生みます⚠️
対策は明確です:統制レベル自体を安易に下げるのではなく、evalの自動化・承認プロセスの並列化で変更リードタイムを短縮すること。そして実験環境と本番環境の統制レベルを明確に分け、実験の速度を本番の安全性と引き換えにしないことです。
🛠️ ユースケース
Zendesk顧客対応エージェント:システムプロンプトの変更はPM+エンジニアリードの承認必須。返金上限額の記述変更は法務レビューも追加。eval通過+カナリア(10%トラフィック×24時間)を経て全体展開。変更リードタイムは1〜3営業日です📞
Slack社内実験ボット:開発者がセルフレビューで変更可能。基本evalの通過は必須だが承認プロセスは省略。変更ログは自動記録され、問題発生時の原因追跡に使います。変更リードタイムは数時間以内です💬
Salesforce営業支援エージェント:ツール定義の追加・変更はコードレビュー必須。商談ステージの判定ロジックに影響するプロンプト変更はテックリードの承認が必要。大規模なプロンプト変更は段階的に実施し、影響範囲を限定します🎯
実践のコツ:初期は厳格寄りで運用を開始し、チームの習熟とevalの充実に応じて段階的に緩和してください。プロンプト変更起因の障害が発生したら、そのケースをevalに追加して再発防止を自動化する。そして大規模なプロンプト変更(ロール定義の書き換え等)は一度に行わず段階的に実施すること。一度に大きく変えると影響範囲の特定が困難になります💪
#AIエージェント# #エンタープライズアーキテクチャ#
もっと見る

Notionに入って3年になった。最初はソリューションエンジニアとして、デモ、RFP、セキュリティ質問に答える仕事が中心だった。気づけば今は、AIエージェントの導入設計と、FDEやGTM向けのトレーニングを作ってる
----
SalesforceでAI製品を作ってた頃は、AIを既存のSaaSに足していく感覚だった。今は逆で、AIが仕事の流れを動かして、SaaSは知識や権限や記録を支える側に回り始めてる。この3年で、だいぶ景色が変わった
----
仕事の内容も、自分で答えるより、他の人が答えられる資料やデモや仕組みを作る時間が増えた。個人で速く動くより、チーム全体が次に使える形で残す。ここは前よりかなり意識するようになった
----
まだ役割名を一言で説明するのは難しい。でも、プロダクトと顧客と現場の間を行き来する仕事はたぶんずっと好きなんだと思う。4年目もそんな感じでやります
もっと見る

【11月12日のPCランチャーのセキュリティアップデートのお知らせ】
安全にゲームをご利用いただける環境を提供すべきところ、かえってご不安を抱かせてしまいましたことを、改めて深くお詫び申し上げます。
これまでの対応の経緯を簡潔にお伝えしたうえで、今回実施した追加のセキュリティ措置を中心にご説明いたします。
今回のインシデントに関連する不正プログラムのさらなる拡散は、11月4日に遮断いたしました。
その後も、さまざまなセキュリティ上の脅威に備えるため、追加のセキュリティ措置を段階的に講じております。
11月12日(木)20:30頃、第3段階にあたる追加のセキュリティアップデートを適用いたしました。
今回のアップデートは、さまざまなセキュリティ上の脅威への対応能力を高め、PCランチャー全体のセキュリティ体制を強化することを目的としています。
主な変更点の詳細については、公式サイトにてご確認ください。
今後は、PCランチャーの実行環境の分離と権限管理システムの強化を進めるとともに、構成要素の読み込みおよびアップデート経路に関するセキュリティの改善を行う予定です。
また、内蔵ブラウザ(TBS Browser)の中核となる構成要素のセキュリティを強化することで、外部からのセキュリティ上の脅威に対する防御システムをさらに強固なものにしてまいります。
指揮官の皆様に安全な環境でゲームをご利用いただけるよう、今後も一層細やかにセキュリティ対策に取り組んでまいります。
『勝利の女神:NIKKE』運営チーム
もっと見る


💡 CrowdStrike Holdings, Inc. $CRWD Q2 FY2027決算 2026-08-26
💰 今四半期業績
- 🟢 EPS:$0.31 (予想$0.29)
- 🟢 売上高:$1.47B (予想$1.44B)
📊 重要指標
- 🟢 年間経常収益 (ARR):$5.84B (YoY+25%)
- 🟢 純新規ARR:$332.8M (YoY+51%)
- 🟢 Non-GAAPサブスクリプション粗利率:81% (前年同期80%)
- 🟢 Non-GAAP営業利益:$371.6M (前年同期$255.0M) (YoY+46%)
- 🟢 フリーキャッシュフロー:$377.4M (Est. $353M) (YoY+33%)
- 🟢 営業キャッシュフロー:$530.3M (前年同期$332.8M) (YoY+59%)
- 🟢 モジュール採用率 (6モジュール以上):51% (7以上: 35%, 8以上: 26%)
📊 次四半期ガイダンス
- 🟢 EPS:$0.31 (予想$0.31)
- 🟢 売上高:$1.53B (予想$1.51B)
📊 通年ガイダンス
- 🟢 EPS:$1.26 (予想$1.23)
- 🟢 売上高:$6.0B (予想$5.94B)
📍決算内容の注目ポイント
- 純新規ARRが$332.8Mと過去最高を記録し、YoY+51%の加速成長を達成。通年FY27の純新規ARR成長見通しを630bps引き上げ、中間値で34%成長へ上方修正。
- Falcon Flex(柔軟なサブスクリプションモデル)のARRが$2.29Bを超え、YoY+101%と倍増。新規ロゴからの純新規ARRも過去最高を記録。
- XM Cyber(Schwarz Digits傘下、攻撃経路可視化・攻撃シミュレーション技術)の技術資産取得を発表。欧州市場への展開を強化する複数年ロードマップを策定。
- Cerebras Systemsとの戦略的協業を発表し、大規模AI推論環境におけるセキュリティ基盤を構築。AI Agent向けのContinuous Identity機能を公開。
- 自社株買いを$175.6M実施(H1 FY27)。現金及び現金同等物は$5.01Bに増加し、強固な財務基盤を維持。
🤵♂️CEO (George Kurtz) コメント
「Q2はCrowdStrike史上最高の四半期でした。Falcon Flexの過去最高の成果、過去最高の純新規ARR、そして成長の加速を達成しました。通年FY27の純新規ARR成長見通しを630bps引き上げます。Mythosの瞬間がAI導入にはセキュリティが必要であるという大衆市場の認識に変わり、それこそがCrowdStrikeです。すべての企業がAI上で稼働する時代が来ます。AIのセキュリティ確保は当社史上最大の市場機会です。」
🤵♂️CFO (Burt Podbere) コメント
「Q2は記録破りの四半期でした。$333Mの過去最高の純新規ARRに加え、新規ロゴからの純新規ARRも過去最高を達成し、ドルベースのグロス及びネットリテンション率も上昇しました。営業キャッシュフローとフリーキャッシュフローもQ2として過去最高です。強力なQ2実績と過去最高のQ3パイプラインを踏まえ、通年FY27の純新規ARR成長見通しを中間値34%に引き上げ、持続的かつ収益性の高い成長を継続する態勢を整えています。」
🔍 主要ファンダメンタルズ指標
- 時価総額: 192.63B
- PER: -3982.74
- Forward PER: 153.66
- PEG: 90.61
🎯市場評価
- 株価 (発表前): 📈$189.45 (2.2%)
- 株価 (発表後): 📈$209.27 (10.46%)
- 決算前アナリスト目標株価: $207.55 ($256 ~ $103.25) C
- 決算総合サプライズ率 (AI推定): 😊8.72%
- 決算後目標株価 (AI推定): $215.42
🤖 決算まとめるくん(AI)コメント
「CrowdStrikeのQ2 FY2027決算は、EPS・売上高・ガイダンスの全項目でアナリスト予想を上回る、極めて力強い内容でした。
最大の注目点は純新規ARRの$332.8M(YoY+51%)という記録的な数値です。前年同期のJuly 19 Incident(2024年7月のFalconセンサー障害)の影響からの回復を超え、成長が明確に加速しています。Falcon Flex(モジュール横断型の柔軟なサブスクリプション)のARRがYoY+101%と倍増し、プラットフォーム戦略の浸透が顕著です。6モジュール以上の採用率が51%に到達した点も、顧客あたりの収益拡大を裏付けています。
収益性の面では、Non-GAAP営業利益が$371.6M(営業利益率25%)と前年同期の$255.0Mから大幅に改善。営業キャッシュフローも$530.3M(YoY+59%)と過去最高を記録し、高成長と収益性の両立が実現されています。
通年ガイダンスの上方修正も重要です。売上高を$5.99B-$6.01B、Non-GAAP EPSを$1.25-$1.26とし、いずれもコンセンサスを上回りました。純新規ARR成長見通しの630bps引き上げは、Q3パイプラインの強さに対する経営陣の自信を示しています。
一方、GAAP営業損失が依然として$33.2M存在し、SBC(株式報酬費用)が$399Mと売上高の27%を占める点は構造的な課題です。PEG比率90.61倍、Piotroskiスコア3と、バリュエーション面での割高感と財務健全性指標の低さには留意が必要です。
AIセキュリティ市場の拡大を背景に、Cerebras Systemsとの協業やXM Cyber技術資産の取得など、戦略的な事業拡張も着実に進行しています。サイバーセキュリティ領域におけるプラットフォーム・コンソリデーションの恩恵を最も受ける企業の一つとして、成長の持続性が注目されます。 評価は🚀ポヨ」
🏢 CrowdStrike Holdings, Inc. 概要
- セクター: テクノロジー
- 特徴: クラウドネイティブのサイバーセキュリティプラットフォーム「Falcon」を提供し、エンドポイント・クラウド・アイデンティティ保護を統合的に展開するサイバーセキュリティリーダー
🤘情報提供
Stock Slayer :
もっと見る

# AIエージェントをエンタープライズシステムに組み込む意思決定ポイント
# シングル vs マルチエージェント|Single vs Multi-Agent
🎯 ポイント
「マルチエージェントの方が賢そう」という理由だけで複数エージェント構成を選んでいませんか?
マルチエージェントは万能ではなく、オーケストレーションの複雑性・レイテンシ・コストを必ず伴います。シングルで済むならシングルが最善です。分割の判断基準は「ツール数」「権限分離」「並列実行の効果」の3つです🔑
📋 概要
1つのエージェントで完結させるか、複数の専門エージェントに分割するかは、タスクの複雑さ・ツール数・権限分離の要件・コスト感度によって決まります。シングルエージェントはタスクが単一ドメインに収まり、ツール数が30以下で、レイテンシ要件が厳しい場面で力を発揮します。SlackボットでのFAQ回答やSalesforceの単一レコード検索・更新のように、スコープが明確なタスクはシングルで十分です。マルチエージェントが活きるのは、専門領域が複数にまたがり、法務・経理・人事のように役割ごとに異なる権限とデータアクセスが必要な場面です📊
🔍 意思決定のポイント
判断は以下の順で行います:
ツール数は30以下か? → 30以下で精度に問題なければシングルで十分
権限分離が必要か? → 法務データと営業データを同一エージェントに持たせると情報漏洩リスク
並列実行の効果は? → 3つ以上のSaaSを同時に調査するなら並列化の恩恵が大きい
レイテンシ要件は? → ハンドオフのオーバーヘッド(目安1〜3秒/回)を許容できるか
コスト制約は? → オーケストレーション分のLLM呼び出しが追加で発生する
重要なのは、ツール数50超を1つのエージェントに持たせるとツール選択精度が60%以下に低下する傾向があるという経験則です。このラインを超えたらtool RAGで動的フィルタするか、エージェントを分割しましょう⚡
💡 要点と詳細
段階的拡張が最も安全なアプローチです:
初期はシングルエージェントで構築し、ツール数やタスク複雑性の増加に応じて専門エージェントを分離します。分離の判断基準は「ツール選択の精度低下」と「権限分離の要件」です。
マルチエージェント構成のパターン:
- ルーター+専門エージェント:スーパーバイザがユーザーの意図を判定し、適切な専門エージェントにルーティング。各専門エージェントはシングルとして動作します
- 並列実行:Workdayの人事データ、Salesforceの商談データ、Jiraの開発進捗を並列に取得して統合する経営ダッシュボード生成
- エージェントごとの最適モデル選択:高精度が必要な分析には大型モデル、定型処理には高速・低コストモデルを使い分け
ServiceNowのインシデント対応では、一次分類エージェント(シングル・高速)が受付し、深堀り調査が必要な場合にインフラ調査エージェント・ログ分析エージェントを並列起動する構成が効果的です🔄
⚖️ トレードオフ
「とりあえずマルチ」で始めると、実際にはシングルで十分なタスクにオーケストレーションの複雑性を持ち込み、デバッグ困難・コスト増大・レイテンシ悪化を招きます。マルチエージェントの月間LLMコストはシングルの2〜5倍になることも珍しくありません😰
一方、エージェント間の文脈共有を軽視するのも致命的です。ハンドオフ時にコンテキストが失われると、ユーザーが同じ情報を繰り返し伝える羽目になります。共有メモリの設計が不可欠です。
権限分離なしのマルチエージェントも意味がありません。エージェントを分割しても全員が同じ権限で動作していれば、分割の安全性メリットはゼロです。エージェント単位で最小権限を設定してください⚠️
🛠️ ユースケース
社内FAQ・ナレッジ検索:ツール数10以下、単一ドメイン、レイテンシ重視。シングルエージェントが最適解。無理にマルチにする必要はありません📚
経営ダッシュボード生成:Workday・Salesforce・Jira・Slackの4システムを横断。各システムの専門エージェントが並列にデータを取得し、集約エージェントが統合レポートを生成。ツール数50超・権限分離必要・並列効果大でマルチエージェントの適用が明確です🛒
開発チーム支援:初期はシングルエージェント(GitHub + Jira連携、ツール数15)で開始。半年後にセキュリティスキャン・パフォーマンス分析・ドキュメント生成が追加されツール数40超に。ツール選択精度の低下を検知し、セキュリティ専門エージェントを分離する段階的拡張パターンです🔧
実践のコツ:シングルで始めて、ツール選択精度のモニタリング(正しいツールが選ばれた割合)を計測してください。精度が80%を切ったら分割の検討タイミングです💪
#AIエージェント# #エンタープライズアーキテクチャ#
もっと見る


AIにセキュリティ監視を任せても、肝心のログが取れていなかったらどうなるのでしょうか( Securityが11月4日、1,500万米ドルのシード調達と製品の公開を発表しました。
F2 Venture CapitalとPitangoが主導。Anthropic、Microsoft、Check Pointの幹部もエンジェル投資家として参加しています。これら3社による企業出資という発表ではありません。
Bravaは、攻撃者の行動をモデル化し、その攻撃が顧客環境に残すはずのログを生成します。攻撃自体は実行せず、既存のセキュリティ監視システムで検知ルールが反応するかを確かめる仕組みです。ルールが沈黙する場合は、実際に存在する項目を使って書き直し、検知できるか再確認します。
調査エージェントのAquariumは、自然文の質問から検索を計画し、監視システムや保存済みログ、端末・クラウドの記録を調べます。調査報告には、判断の根拠になった生のイベントをひも付けるとのことです。
今回の資金は、この技術の開発と北米での事業拡大に充てます。「AIの判断が賢いか」の手前に、「そのAIが読む証拠はそろっているか」という問題がある。運用を任せる範囲が広がるほど、この確認が重要になるのかもしれません。
もっと見る

💡 Rubrik, Inc. $RBRK Q2 FY2027決算 2026-08-27
💰 今四半期業績
- 🟢 EPS:$0.20 (予想$0.04)
- 🟢 売上高:$427.3M (予想$396.3M)
📊 重要指標
- 🟢 Subscription ARR:$1.66B (YoY+33%)
- 🟢 Cloud ARR:$1.48B (YoY+39%)
- 🔴 Non-GAAP粗利率:81.0% (前年同期81.6%, YoY-60bps)
- 🟢 Subscription ARR Contribution Margin:14.0% (前年同期9.4%, YoY+460bps)
- 🟢 フリーキャッシュフロー:$65.7M (Est. $39.7M) (FCFマージン15%)
- 🟢 営業キャッシュフローマージン:18%
- 🟢 $100K以上Subscription ARR顧客数:3,084社 (YoY+23%)
📊 次四半期ガイダンス
- 🟢 EPS:$0.08 (予想$0.06)
- 🟢 売上高:$430M (予想$418.28M)
📊 通年ガイダンス
- 🟢 EPS:$0.50 (予想$0.31)
- 🟢 売上高:$1.69B (予想$1.64B)
📍決算内容の注目ポイント
- Rubrik AIを発表。Rubrik Security CloudとRubrik Agent Cloudにまたがるエージェント・ファーストのAIレイヤーで、自律的なサイバーレジリエンスを実現
- Identity Resilienceを強化。Identity Roll ForwardおよびIdentity Continuity機能を導入し、攻撃後のID復旧と認証継続性を確保
- Anthropic Claude Code向けRubrik Agent Cloudを発表し、Cognizant、Deloitte、HCLTech、NTT DATA、WiproとのGSIアライアンス「Project Hourglass」を公開
- 2026年Gartner Magic Quadrantのバックアップ・データ保護部門で7年連続Leaderに選出。Visionの軸で最も先進的なポジションを獲得
- 英国に£375M($500M)の投資を発表し、LondonをEMEA本社に指定
🤵♂️CEO (Bipul Sinha) コメント
「Mythosやフロンティア型AIモデルはサイバーセキュリティの景色を根本から変えました。この新たな現実は、マシンスピードでのサイバーリカバリーだけでなく、自律的なランタイムAIエージェントセキュリティを必要としています。RubrikのAgentic Cyber Resilienceはその両方を実現し、信頼されるAI変革を可能にします。我々はAI加速の機会がまだ初期段階にあることに、かつてないほどの確信を持っています。」
🤵♂️CFO (Kiran Choudary) コメント
「Subscription ARRの33%成長、拡大するSubscription ARR Contribution Margin、そして引き上げた見通しは、我々のスケールにおける着実な実行力への自信の証です。FY2027の後半に強いポジションから入ることができることを嬉しく思います。」
🔍 主要ファンダメンタルズ指標
- 時価総額: 22.06B
- PER: -73.40
- Forward PER: 345.54
- PEG: -0.97
🎯市場評価
- 株価 (発表前): 📈$107.18 (11.49%)
- 株価 (発表後): 📈$109.56 (2.22%)
- 決算前アナリスト目標株価: $96.5 ($120 ~ $70) C
- 決算総合サプライズ率 (AI推定): 🤩30.12%
- 決算後目標株価 (AI推定): $123.85
🤖 決算まとめるくん(AI)コメント
「Rubrikの今四半期決算は、売上高・EPS・フリーキャッシュフローの全てにおいてアナリスト予想を大幅に上回る極めて強い内容でした。
Non-GAAP EPSは$0.20と、予想$0.04に対して5倍の水準を記録し、前年同期の赤字($-0.03)から大幅な黒字転換を達成しています。売上高$427.3Mも予想比+7.8%と力強く、YoY+38%の成長率は前四半期からさらに加速しています。材料権利(material rights)を除いた正規化売上高はYoY+43%とさらに高い成長率を示しました。
Subscription ARRは$1.66B(YoY+33%)、Cloud ARRは$1.48B(YoY+39%)と、サブスクリプション型ビジネスモデルの堅調な拡大が継続しています。Subscription ARR Contribution Marginが9.4%から14.0%へ460bps改善した点は、スケールメリットと営業レバレッジの発現を示す重要なシグナルです。
ガイダンスも全項目で引き上げられ、通年売上高$1.685B-$1.693B(予想$1.64B)、通年EPS $0.47-$0.53(予想$0.31)と、いずれも市場予想を大きく上回っています。通年FCFガイダンス$323M-$333Mも予想$295Mを上回り、収益性改善の持続性に対する経営陣の自信が窺えます。
一方、GAAP基準では依然として赤字(純損失$61.8M)であり、SBC(株式報酬)$101Mが利益構造に大きく影響しています。Altman Zスコア2.64、Piotroskiスコア4と財務健全性指標はやや注意が必要な水準です。また、Non-GAAP粗利率が81.0%と前年同期比60bps低下しており、コスト圧力の兆候も見られます。
Rubrik AIやAgent Cloud等のAI関連プロダクトの展開、 評価は🚀ポヨ」
🏢 Rubrik, Inc. 概要
- セクター: テクノロジー
- 特徴: エンタープライズ向けデータセキュリティ
🤘情報提供
Stock Slayer :
もっと見る
