

你不知道从当前到Gate Money之间到底有多少。
如果不是做跨境这个行业或者有国际资本的配置的人,感受不到gate当前打通全球银行清算体系的功能给我带来的震撼。
诚然,gate还有需要完善的地方,而这个功能会让我要思考自己公司的支付体系是否需要转变。
电商的细分赛道有很多,我自己可能毛利20%左右,因此主要是做流水的。
整个资金的路径:
欧洲各个国家的发币、欧元归集,然后可能进行美元或者在合规条件下进行美元稳定币的转化,这里损耗应该在0.5%,在通过东南亚的中转行到hk,或者通过第三方类似空云、qbit的通道如香港入账,这里的损耗大概是0.5%,以前我空云的手续费25w刀要交50-200的手续费。
整个时间成本:在无中转行卡资金,和定期汇率转化的窗口(有的按照三天内的汇率结算),大概需要1-3天。而银行一年大概有三次尽调,时间在7天以上,欧洲银行尽调在半个月左右。
其他成本:为了结汇窗口结汇需要购买qqq、指数基金进行对冲,同时香港银行公司户还有一些理财产品去错配美债,或者购买汇率险。
这种大概整体大概是磨损在1.5%。
而按照韩博士 @Han_Gate 在2049的所说,这些损耗都不存在了,我只需要在结汇窗口期考虑配置黄金、外汇、指数基金就可以了,这些都可以在 @Gate_zh 站内做到。
从A股、加密、美股的开户数来看,更多的投资者越来越倾向美股,而gate在这个方向上的创新和合规支持必然会吸引长期有全球资产配置的企业(跨境电商)因节约固有成本而产生资沉。
gate从抢长尾资产到了开始抢跨境资金的转变。
顯示更多

我们要学会找自己。
她说:为什么你面临这么多事情如此淡定。
我说:
你要知道要承受多大的痛苦才能有现在的释然。
你也要知道很多时候我根本没有发泄、愤怒、焦虑的时间,很多问题是悬而不决或接踵而至。
我看到 @MaraCakeHotSale 一个人在首尔晚上喝酒emo。
我也经常面临当淡定打跑一切后,成倍的痛苦反噬而来。
你曾经以为你可以和他说,你不需要一起面对也很难有任何你一起面对,你只需要有人理解一点就够了。
但是,这都很难。
她有她的际遇和节奏,也偶尔做不到不理解但是愿意由着你。
最终你需要找到自己,找到一些客观的自省。
回到交易上来,纵观写推以来,单笔过50w刀盈利的交易之后一个,这里只有明牌和落袋的,是滚仓大饼,而一天亏60w的,最近大家知道。
用ai分析了所有的交易来看,我对大趋势的变化正确率和收益更擅长,当然最符合我的交易体系。
而曾经在act moodeng版本中,我也压住了不少直接上大所的。而在pvp版本或者其他链,我山东学和留学经验不足,也放弃了长期在战壕内战斗去积累审美,自然很难拿到meme的早期收益。
这是我达不到的自然应该放弃,曾经10年做国外网赚一个月流水估计就有500-1000个 btc,一个都没留住。
那么给我时间光机,当时的认知和心境就算运气加成也不会有其他选择,就没必要纠结和患得患失。
找到自己,与自己和解,是一个不断修行的过程。
有人能理解你30-40%够了,别指望多了。
有能长期盈利的方法论够了,其他是运气。
有卸下妆容还能发点神经够了,我现在很难。
别太执迷于工具和功利,这段时间闭关的时候,我看了不少@xukego
顯示更多

40 万 U 到 9 万 U,我真正做错了什么
前段时间,这个 账户最高有 40 多万 U,现在页面上只剩 9 万多 U。中间有资金转移,所以我不想拿“亏了 31 万”这种数字制造情绪。但真实的交易亏损已经足够让我认真复盘。
认真思考,我的问题其实很清楚也很简单
我一直有赚钱能力,但没有同等级别的风险管理能力。
很多盈利单,我赚几千、上万就会卖;亏损单却能从 -20% 拿到 -50%,最后甚至 -80%、归零。结果就是胜率看起来不差,账户却被少数几笔大亏反复打穿。
交易里有个很简单的数学:
如果你平均一笔赚 5000U,一次亏 30000U,就需要连续六笔正常盈利才能把这一笔错误填回来。
所以真正该控制的,从来不只是胜率。
更重要的是:一笔错误最多有资格拿走多少钱。
以前我会先想:“这个币我买 1 万还是 2 万?”
现在我觉得顺序应该完全反过来:
先问自己,如果我判断错了,我最多愿意亏多少钱?
假设最多亏 3000U,逻辑失效的位置距离买入价 30%,那仓位上限就是 1 万 U。
对于没有明确止损位的 Meme,我以后会直接按照“可能归零”计算风险。
但这轮真正让我警惕的,其实还有一个更深的问题。
当时账户里真的有 40 万 U。
正常来说,这已经是一个很好的结果。可那段时间我看到身边越来越多朋友突破 1M,我开始非常想把账户也做到 1M。
更麻烦的是,我以前确实很多次做到过。
所以我脑子里会产生一种很危险的感觉:
40 万只是中间状态,我应该很快回到 1M。
从这一刻开始,我的交易其实已经变质了。
我看到一个机会时,想的不再只是:
这笔交易的赔率够不够好?
脑子里还多了一个声音:
这笔能不能让我更快到 1M?
一旦这个目标进入交易决策,很多原本不该做的事情都会突然变得合理。
仓位可以再大一点。
已经涨很多了,也会觉得还能追。
跌下来以后不愿意认错,因为卖掉意味着离 1M 更远。
赚了一笔也不愿意真正把钱拿走,因为总觉得本金越大,到 1M 越快。
现在回头看,这是我这轮最贵的一课:
我把财富目标带进了单笔交易。
市场根本不知道我要做到 1M。
一个机会应该下多少仓,只和它的赔率、确定性、失效点、流动性和我愿意承担的损失有关。
和我现在账户有 40 万,距离 100 万还差多少,没有任何关系。
比较也会严重扭曲风险感知。
当身边的人都在赚钱,你很容易觉得自己“落后了”。可交易没有统一的进度条。
别人今天从 50 万做到 100 万,不代表我今天就应该承担两倍风险追上去。
别人的 PnL 一旦开始影响自己的 position sizing,基本已经失去独立判断了。
我还有一个问题,是会借用别人的 conviction。
朋友在买、KOL 在喊、群里都在讨论、聪明钱进场,这些都可以成为信息。
可如果一个币跌了 40%,我突然回答不了:
为什么买?
为什么现在还拿?
什么情况说明原来的逻辑已经错了?
那说明我从一开始就没有真正拥有这笔交易。
上涨的时候,所有故事听起来都很合理。
只有下跌的时候,你才知道哪些判断真的是自己的。
还有一点我以前忽略了:账户创新高以后,风险预算不能跟着净值无限膨胀。
40 万全部放在账户里,我潜意识里就会把它当成 40 万可用筹码。
可其中相当一部分其实已经是过去很多正确决策积累出来的成果。
如果这些利润始终留在同一个高风险池里,下一次错误依然有机会把过去几个月全部带走。
以后我会给账户设置 High-Water Mark。
净值每上一个阶段,就强制抽走一部分利润。
这部分钱退出以后,不因为看到一个“特别好的机会”又打回来。
因为账户里显示赚到了,和真正把钱留下来,是两回事。
回撤阶段也一样。
以前亏钱以后,我很容易开始想:
下一笔怎么赚回来?
这其实非常危险。
一旦目标变成“回本”,交易会慢慢从寻找正期望值,变成寻找足够大的结果。
仓位会放大,频率会上升,耐心会消失。
所以以后回撤越大,我反而应该越慢。
我现在给自己留下四条规则:
1:净值目标永远不能参与单笔交易决策。
2:仓位由最大可承受损失倒推,不由“我有多少钱”决定。
3:账户创新高必须抽走利润,回撤扩大必须降低风险。
4:一笔交易如果需要下一笔“大赚”才能救回来,那上一笔的仓位就已经错了。
我现现在也能更深刻地体会到优秀交易员真正厉害的地方,可能并不是比别人多抓几个 10 倍币。
是他有能力让一次错误永远杀不死自己。
过去我总在研究下一个机会在哪里。
这次以后,我会花更多时间研究:
什么情况下应该不下注,什么情况下应该减仓,以及赚到的钱怎样真正留下来。
40 万我以前做到过。
1M 我以前也做到过。
现在我更在意的是,下一次再到那个数字的时候,我还能留下多少。
顯示更多


资金安全工作的预防机制与补救措施。
近期安全事件频发,总不能你啥事都让将军背锅,时间长了你事儿多了,谁都不知道你下一次扛不扛得住。
交易所的安全和我自己做跨境电商中的数据安全的一样,甚至交易所的安全权重更高,毕竟直接涉及钱。
新兴的金融行业对安全的管理体系往往采取被动防御,巩固系统出了事赔偿,更多的是自己过硬的技术和很好的信誉。
而传统金融中的更多是风险防控预防体系下的长效机制:
事前防+事中堵+事后保
防控体系的核心是:事故还没发生之前,提前把所有不安全的因素找出来、管起来。
治理体制的核心是:对着之前梳理的所有风险点,逐项检查管控措施有没有落实、有没有失效。
保护的核心:给你无理由的安心。@Mercy_okx
本次 @okxchinese 的安心盾完善ok的资产安全管理,补全了一个无理由保护的信任功能。
除了让你能够摒弃侥幸心理,把事故当故事来听的习惯之外,也会帮你捋一捋自己的账户安全。
毕竟安全有你、有我,有他。
@star_okx @Haiteng_okx
顯示更多


BTC 拉起来,大家是不是又开始疯狂刷新资产页了😂
看余额的时候,顺手点一下右上角的小盾牌🛡️有个我们刚上线的新功能✌️︎(ᐛ)✌️︎—— OKX 安心盾!
▫️开启后可以检查账户和设备安全
▫️按提示补齐保护设置
▫️具体资格和额度以公告和页面为准
入口:底部「资产」→ 右上角盾牌 → 查看我的资格。
注意~ 显示额度不代表已经开启!需要按提示补齐,之后点「开启欧易安心盾」,确认保护已生效。多一份保障,多一份安心💚
顯示更多


vc币的演化图鉴(买币和发币都可以看看)
1.叙事的驱动。
这里最典型的就是如并行、扩容等叙事。加密从ppt、像素版时代专项应用时代。
我们发现加密的愿景和当前的能力不匹配,极客、原教主义、教授们推动技术变革,建立正统性,每个人都认为基础设施好了就会实现全球点对点金融幻想。
很典型就是斯坦福教授发论文,北美投资,基建军备,投研吃肉。
2.去vc和存钱时代。
@SolvProtocol 是这个时代的产物。
这个基本在24年8月左右的币安上币中,本文不是在说bn上的都是zp,因为当年我也主要研究币安上币的alpha机会,压中过不少,战绩可查。
我在当时《熊市中项目方在干什么》一文中揭露了刷数据到上币的逻辑。
这里的公司是加密的金融创新会吸引传统背景的lp,以及与项目共成长能拿到大结果。
solv就是拉传统lp做tvl,刷数据,上线。
这里带来的结果是:似乎vc和学术的背书被弱化了。
弱化带来的是没有正统性,然后vc对上币没用刷数据有用 这样叙事币彻底丧失了稀缺性 谁都可以刷数据搞一个 任何赛道都能出几十个差不多的项目 最后一个做不起来。
再加上空投给的大方,撸子和韭菜对流动性没有影响,即使是个接盘的,钱还在市场里,lp就是挖题卖。
而动则20%的筹码给了市场,在筹码是不能做文章,当卖币收入不如tvl的钱,最后的结果终归是黑了用户的,或者将军背锅。
即使到今天,你发币的话,defi类项目更容易获得交易所青睐。
因为钱是容易衡量的,数据是更好汇报量化的。
ai类的项目如果不藏点模式,只有订阅太容易估值了。
而listing只用客观汇报而缺乏跟高维度的生意或者市场逻辑。
就会出现如同kol的流量、点赞、评论都很好,但是无法达到想要的效果一样。
这是我认为listing需要思考的,目前@heyibinance 对现货及其慎重,除了股票市场转型之外,也可能是方向的变更。
或许,高估值低流通是一个需要回归的答案。
这样能一直做事(这里表面上的就是真实收入和回购)的项目可以推高估值。
而缺乏长期路线的项目也更好卖币。(交易不怕项目方卖币,而是怕没有波动。
最终大浪淘沙确定正统和带来出圈的事件。
你没看 $spcx 也是这玩法。
新的版本缺乏除外 $hype 之外的样本,等我考虑成熟,拿到结果再说。
如上。
顯示更多

详细解读SolvBTC 无故冻结 50个BTC事件的来龙去脉
上一集讲了一些我了解的Solv这个项目的一些故事
这次我们具体看看 @SolvProtocol 冻结 50BTC的事情的前因后果.
首先SolvBTC被盗已经不是第一次了, 2026年3月6日,因为合约漏洞 (重入攻击), 就被盗过一次,协议损失了38个BTC(260万美元左右).
这次的是 2026年7月13日 01:02am
Solv的合约管理员私钥泄露, 增发了三次 BTC+代币(你理解为SolvBTC),
第一次30枚,15分钟后,第二次100枚, 1分钟后 第三次, 这次直接mint了2.575×10²⁰ 枚, 其中极少部分走去组建了 Uniswap v4的池子, 钓鱼看有没有人来买.
BSC tx: 0xed32ab3ab5dde91b228db1adf525967c98c7d502726735d95a6c390ee4572a0b
然后Solv官方在 1点36 开始关闭赎回. 3点16的时候 , 把这些增发的BTC+代币全部销毁了.
黑客总获利很少, 就组池子赚了1万多美元.. (有几个夹子机器人,看到BTC+ 几乎为0的价格了,买了一些)
总体来看, SolvBTC因为冻结和销毁及时, 损失在5万美元以下.
7月31号 Solv协议开放提现(BTC+ 1:1兑换成 BTC), 到目前为止, 用户共发起了148 笔赎回, 提出了共 52.11 BTC+, 单笔最大赎回9.87个BTC.
-----------------------------------------------
我们再来看看受害者:
7月8日, 从币安热钱包提出了50个BTC到Bsc链上 ,
tx: 0xb43636b61e9da53a03ae627cf24d495f0b9cf1a344c48d48e2f6602d663a53f7
当天兑换了 48.9个Solv的 BTC+. 7月18日, 受害者在自己的币安web3钱包里和另外一个钱包里, 把这些代币来回转了3次. 估计是到Solv官方的被攻击通告后, 看一下有没有冻住.
7/31 15:42:45 (也就是黑客攻击后的第18天, 和开放散户提现的同一天)
Solv的官方协议, 把受害者的钱包拉黑, 代币已经不能移动和交互了,
tx: 0x603c41bf1f6a5b54bce142eea75ab60dca59a632dab41e07c22db4efc0f81fc5
只有这一个钱包被拉黑.
----------------------------------------------------
这推翻了我之前的猜测, 我以为是Solv被攻击损失太多,资不抵债. 实际看这次Solv基本没损失.
但是受害者的钱包整个路径非常清晰, 币安出来--> Solv. 没有任何可疑的交互.
我不知道Solv是出于什么角度把这个账户冻结? 因为一般默认币安出来的链上资金就是没有问题的, 难不成黑客自己提前存50个BTC进来试探一下, 这么下血本?
一定要说的话, 也不是完全没有可能:
司法部门/ FBI 之类的发现这个用户涉及某些黑客/洗钱/恐怖主义大案, 然后从币安拿到账户信息, 追踪到了 Solv协议,要求Solv把这个人BTC给冻了不给赎回...
但是这也不太符合逻辑, 钱真有大问题的人谁TM的走币安 然后来你这拿3%的收益.... 然后司法部门通知刚好就赶上你协议被攻击了?
真要有这种问题, Solv官方也早就会出来 直接说"我们是应司法部门要求冻结的" 但是你看他们公告闭口不提.
-------------------------------------------------
Solv 的运营老大是这个人:
@catwychan
合伙创始人是 @myanTokenGeek (孟光头, 已经跳槽去一家AI公司 Vinley 了)
和Ryan Chow @RyanChow_DeFi
三位的图片见下面. 这三个人都是经常回内地的, 建议受害者直接刑事报案.
欢迎各位协助扩散.
顯示更多


刚从外地回来,发现 @okxchinese 的周边已经到了
我透了透水,穿着周边爬了一下楼梯。
这几天关于公司的规划,一直在我脑子里面打转。
我一直有个有个想法,这次出差归来路上也在我脑子不断涌现。
这个阶段面临的抉择对相较过往,舍弃的东西都是你在意的。
仿佛如交易一样,风险偏好,选择,修正。
我也在思考的途中爬了楼层,这是我这几年来保持的运动习惯。
开会、思考就是运动,每次时间都不长,但是好歹健康了一些。
ok的周边很透气,很舒服。
这几天他们又悄悄摸摸更新了产品, $usdg 的利息收入从周结改成日结。
也就是假设你存了100w,你每天能获得利息的话,你的利息会变为:
100万 × (1 + 4.1% ÷ 365)^365 = 1,041,882美元,利息约41,882美元。
实际的利率就是4.18%,很舒服了。
打字很多字,外卖到了,可我吃不下了。
@Star_okx @Haiteng_okx @Mercy_okx
顯示更多


ETH 持币党的国庆加餐来了🫡
这期 OKX 闪赚 Lite,用 ETH 申购,赚的是 USDT 奖励,还能同时享有适用的简单赚币利息,一把金铲铲拿两份收益~💚
这期总奖池 40 万 USDT,官方预告参考年化约 10%!
本来就持有 ETH、短期也不打算动的朋友,可以看看这份加餐 👉
📅 9 月 29 日 15:00—10 月 4 日 15:00(北京时间)
0.01 ETH 起申购,支持随时赎回,赎回当小时不计收益
实际收益随年化和有效参与时长变化,资格与额度以活动页为准
顯示更多


打了1w刀的 @axisrobotics
TGE解锁从10%提升到25%
在加上Community bonus 的22%。
最终拿到4200的额度
分配1.9w个,开盘0.2可回本,剩下纯赚。
因此tge搞个2亿市值就可以了。
问题应该不大。
顯示更多
之前,我问 @0xsexybanana ,为什么要做这个项目。
她说我阳痿估计一时半会好不了
她帮我开发一个智能撸机器人,需要的时候给自己留一个选择
而她的预言不信言中,而我也不PC也不撸,只是偶尔测量。
@axisrobotics 在sonar上打的
正常的项目tge10 1B回本我肯定没打的欲望
她的我就毫不犹豫上了1w
希望他机器人真能正常撸,别把皮都撸掉
希望我也快好起来,不必用机器人。
希望sonar后速通的CBoffer带来更好的上所溢价赚点钱。
如上
顯示更多

说一下跑会与邀请:
每逢币圈大会,总能收到各种邀请。
家里条件好的包机酒,条件一般的给你发个小图片。
鄙人工作是很繁忙的,一年可能休假即使算周末也就50-80天。
休假的时间大部分要么是自我的修整,要么是陪伴父母,或者见没时间去见想见的人。
跑会和活动更像是币圈朋友大范围聚会,可能占我50天假期的5天。
感谢 @moonkimbinance 在新加坡的bnbchain活动的邀请,还是很怀恋你带 @yayabinance 来的时候。
感谢 @0xLaughing 在韩国的邀请,你的肌肉真jb好。
能被人记得是让人开心的,原谅鄙人是负重前行的牛马,等我时间自由,多多相会。
不过下次请在邀请函注明:
1.是否包饭,我是吃了过来畅饮,还是吃个半饱过来。
2.男女比例如何,我对部分有社恐情节。
顯示更多


翻一下 @star_okx 的话:
平常抽技师的水很高
真出了事情,都怪技师和客人干的不法之事
与会所无关
False!
THORChain effectively proved that it is not truly decentralized. In May, when its own vaults were drained, node operators paused the entire network within minutes and kept it offline for 13 hours.
A network that can stop when its own funds are at risk, but refuses to do so when someone else’s funds are at risk, is not “like Bitcoin.” Bitcoin cannot be stopped. THORChain can—it simply chooses when to do so.
顯示更多
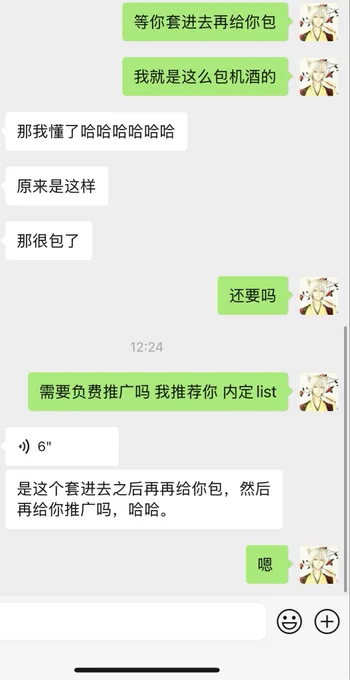
大家都很好奇
为什么token2049也好还是kbw也好
都有项目方给我包机酒,请我吃饭。
不是我在圈子内的lever多牛逼
我就中等偏下
也不是我跪舔
因为我负费推广的效果比较好
需要包机酒参与活动的可以找我
顯示更多

我有一个群友叫狂战士
他的天赋武魂技是后入
每次他喊我先冲
等我加仓他拿着我垫加仓
他的原则是不能亏一分钱
三个月前下雨我鞋子脱了胶
他后入赚不少,我一直叫他给我买鞋。
从夏天到了秋天
@yayabinance 说:这鞋非买不可吗?
我犹豫了
可能不是鞋子吧,是那一份记得。
丫丫说我给你买可以吗?
币安一直记得你。
我沉默了
那@heyibinance 一直记得你
我开心的笑了笑
币安一直记得大家吧
@moonkimbinance 说:对,我一直关注所哥内容。
我看到了,不能说没看到,我美化了一下。
告诉kim我意念回复了感谢。
有人记得我的鞋子脱胶了
币安记得你过中秋了
放假有空参加 #币安中秋登月计划# 吧
你或许可以找到你的鞋
oh 不
还有你的手机。
顯示更多


步履不停,中秋与币安一起向月前行🚀
🌕参与 #币安中秋登月计划# 完成全部活动任务,瓜分价值10,000U奖池!
🚀今夜从这里出发:
30双「币安定制中秋周边鞋」陪你登月🙋
还有iPhone Duo、iWatch以及大量红包和币安周边,百份好礼随机掉落!关注转推评论,再送10双⬇️
顯示更多

之前,我问 @0xsexybanana ,为什么要做这个项目。
她说我阳痿估计一时半会好不了
她帮我开发一个智能撸机器人,需要的时候给自己留一个选择
而她的预言不信言中,而我也不PC也不撸,只是偶尔测量。
@axisrobotics 在sonar上打的
正常的项目tge10 1B回本我肯定没打的欲望
她的我就毫不犹豫上了1w
希望他机器人真能正常撸,别把皮都撸掉
希望我也快好起来,不必用机器人。
希望sonar后速通的CBoffer带来更好的上所溢价赚点钱。
如上
顯示更多
如果按照我的推文,在8月6日买了 $mubaruk 。
那么你现在5倍了,不过我也没拿住,5楼就卖了。
最近扯皮的多,如果我得罪了你。
你艾特我,我经常说对不起。
顯示更多
再说交易:一个月前,我买了6个bsc上的币。
拿不住不是你不赚钱的原因,你不赚钱的原因是因为自我欺骗和浅尝辄止。
一个月前,我交易 $ake ,波动太大,最终起了大早,赶了晚集。
我就在思考,是否能更稳妥的方式去找一些妖币,甚至做一个埋伏。
这里面有两个预期:
1.bsc市值2000w以下的,且筹码有归集有集中度的。
币安perp的壳子的价格1000w有吧,2000w现货不一定卖出1000w,他还在控筹,会启动。
监控点:oi接近市值或者大于市值。
2.有一定共识植入的。
以币安人生为例,作为meme来说,有庄进来一定考虑风险。
特别是当时熊市,且缩减上币数量的情况。
而人生最大的好处是没有delist风险,如four干一些脏活累活还是一样亲儿子一样。
不管是收筹成本+时间肯定有可靠收益。
综上:不管是现货还是合约也好,你都可以去买,囤。
我选择的是 4 白布 $龙虾 b2 tut tst 我踏马来了这些。
从整个社区来看,只有 tutorial:native 都赚钱了。
原因很简单:持仓体验好,几天4-5被,还带来的其他交易所的赔偿事件。
而很多是没有拿住的,我看到的信息是:
所哥,还在吗。
亏麻了!
我还在,我补了。
或者开始yy。
为什么补不知道,预期变了没有,不清楚,oi和盘口有什么变化,筹码到链上变多没有,是否有疑似什么的转账操作,没人提。
这仅仅在合约交易中,最基本的,不需要什么技术,甚至随便找个监控就能干的事。
我花很长时间写复盘推文,他们看起来很兴奋,深究其中的不多。
似乎:他们觉得找个看起来不错的道理去说服自己,然后恍然大悟当做收获,告诉自己原来如此,心安理得。
最后:错过的安慰自己,哈哈,是我没拿住。
而:仅仅是没拿住吗?
到如此的今天,还有人说-2%合约费率封顶的事情。
而这过去了n个版本。
我明白了,一个简单的指标或者一个看起来不会错的参考,你都觉得是个信号,开始yy。
而交易,不是一个故事,是动手的尝试。
B2我只是尝试了几次,4是折磨了我多次。
顯示更多


《嘉宾--2049版本》
感谢你特别邀请
来见证新的产品
我时刻提醒自己
这次一定牛逼
那天的你一定格外美丽
OKX也会推新的东西
可惜我有点事情
不能做这个嘉宾。
@okxchinese 10月6号,我就在线上看看了。
@star_okx @Haiteng_okx
顯示更多

10 月 6 日,梅西和大家相约新加坡见!给我们留一天,来看看这次的发布会准备了什么重磅产品😉
OKX Now, Build Together💚

再说交易:又亏了9w刀,我还是不想给驯服。
8.2w平仓了大饼的多,没有马后炮。
现在 $btc 8.6w了,少赚4w刀=亏损4w。
$gstock 从开始p到二段。
在所有@cz_binance 系的的meme中,这个是回复,转发最快的。
而且也符合bnc的战略。
我在6-7犹豫了很久。
心里一直不想被驯服,不想去猜他怎么装唐。
5000-10000已经已经拉到了,迟迟按不下去。
少赚5w。
我都亏了这么多,群友还在忽悠我先冲去做空。
我真的很伤心。
顯示更多

已平仓,落袋6.7w
自古逢秋悲寂寥
妹妹不在穿的少
原来测量是一个季节性的爱好。
因此武汉的XCLUB组织了匹克球。
这次组织的仓促,男女比例些许失调。
行情好了,也要多锻炼,最近也有几个kol熬夜身体出了问题。
只有健康的身体才有充沛的精力
我看 @star_okx 的采访也搞瘦了。
@Mercy_okx 羽毛球对膝盖要求高,下次我们打匹克球。
@okxchinese
@xsmbtc
@Pallin_okx
@zeyyds215
@resetoooo
@GavinBtcquant
@0xdahua
@heminxin1030
@btctangying
顯示更多

周末不打球,人生路白走🏸友谊赛友谊赛!
为什么我抱足球?因为这个周边好看🙈!有喜欢的朋友一键三连本条,抽三位同款足球(^₀^)⚽️!
感谢到场!@Pandachen007 @luyaoyuan @0xSleepinRain @choc07_ @crypto_Abao @yueya_eth @Ivyv9at @PresleySun @xiangsean1
顯示更多


巴厘岛,包机酒,没去。
新加坡,包机酒,没去。
看推就知道,行情太好了,要工作,没时间去。







